


移动广告作弊是指广告主在移动应用推广过程当中,广告商或渠道商通过非法的技术手段,伪造或劫持目标推广应用的新增用户并从中获利的行为。
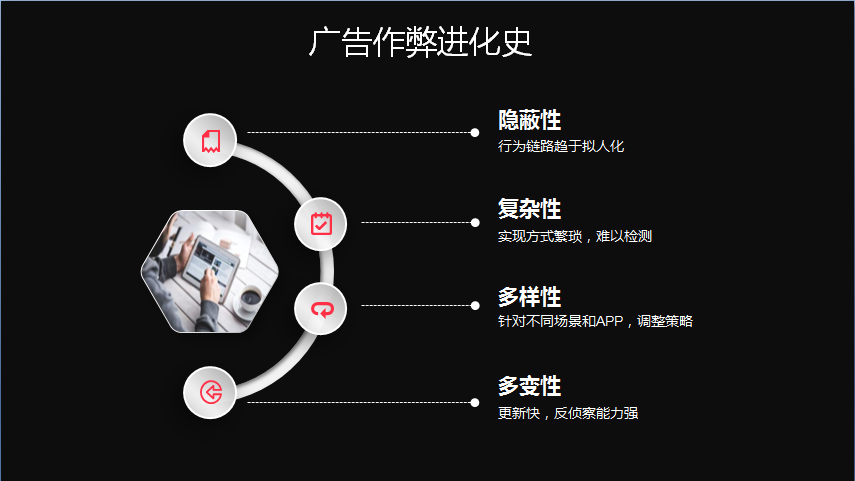
随着移动互联网的发展,移动广告作弊的手段和方式也在不断进化。这意味着黑产团伙作弊手段将更加的隐蔽复杂,作弊方式也将更加的多样和多变:从早期简单粗暴的点击撞库、设备农场,到现在可以模拟真实用户的后续行为,甚至可以完成支付动作。
黑产团伙更加注重广告主以推广APP的KPI作为出发点开展业务,而且在技术实现方面逐渐向后端转移,实现方式更加的繁琐,这使得检测难度大大增加。
在作弊产品功能方面,黑产团伙可以根据不同的推广APP动态调整策略,更新迭代的速度是我们难以想象的,许多企业因为没有建立良好的学习和预警机制,而被欺骗导致利益受损。
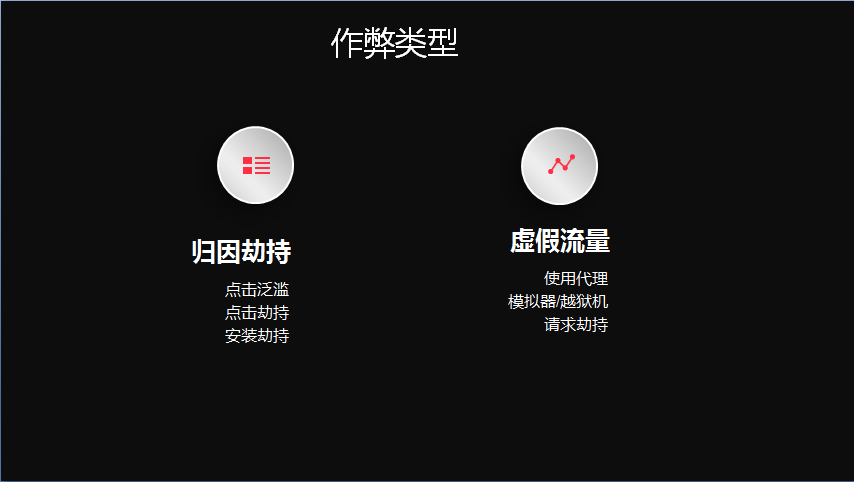
虚假流量则讲的是所有的转化数据都不是真实用户,有可能是来自于虚拟设备,也有可能来自于线. 归因劫持
点击泛滥,也就是大家提到的所谓的大点击。非法团伙利用脚本注入随机数据或其他来源的目标数据,伪造广告的曝光或点击,在lastclick归因原则下,通过设备ID和指纹信息撞库而获得激活,这种方式的作弊成本最低,但隐蔽性很差。
点击劫持,与大点击思路截然相反的小点击。由于android广播的机制存在,设备中的间谍APP或恶意插件会窃听安装完成事件,并尽量在用户打开前由服务器上报相同的设,ID和指纹信息的点击数据,根据lastclick规则就很容易被归因上了,而且IOS端由于没有安卓广播机制,无法获取安装列表,小点击实现难度更大,但随着时间和作弊技术的发展,目前该技术也在慢慢的兴起的。
安装劫持,指渠道包的劫持,也是大家在推广Android APP是比较头疼的问题,应用商店或者软件会对用户发出不安全提示,引导用户前往其相应的地址下载,众所周知,在不同应用市场或推广渠道的渠道包在打包时会通过channel ID区分来源,劫持的目的就是为用户不在不知情的状态下改变渠道包的来源,从而让相应的应用商店或渠道获取新用户。
不受归因规则制约,不受自然量制约,点击激活都是伪造出来的;在数据请求层面,黑产团伙常用一些匿名的地址报送点击和激活数据。
使用代理,比如使用VPN代理服务器,数据中心等技术,经过匿名化的处理后的数据,IP地址将发生变化,从而改变归因结果,这种方式常常有异地的黑产团伙使用,足不出户就能做到定向国家、地区或省市的激活,注册,刷量。近期被曝光的东南亚地区黑卡黑号刷注册薅羊毛的这种作弊方式,其中的网络环境的伪造就是靠非法的VPN和代理服务实现。
安卓模拟器和IOS越狱机的真实使用人数有限,大规模滥用的行为,基本上可以被判定为作弊行为,同样有群体性质的,还有大量使用真机刷量的行为,几百、几千台设备由服务器统一命令,按照任务定时定量的下载应用,并执行到相应事件,这些设备大多数隐藏自己的IP物理地址,频繁的重置设备ID,频繁的恢复出厂设置,或者通过一键刷机精灵进行刷机,网络上经常流传的这种设备墙,设备农场正是上诉场景的一种真实写照。
请求劫持,针对第三方SDK,就比如说像经常使用的友盟、talkingdate等SDK,在非越狱的状态下也可以进行逆向拆包,提取敏感信息后,进行非法劫持或者篡改上报信息,极有可能出现设备a上报了设备B的激活以及后续事件。
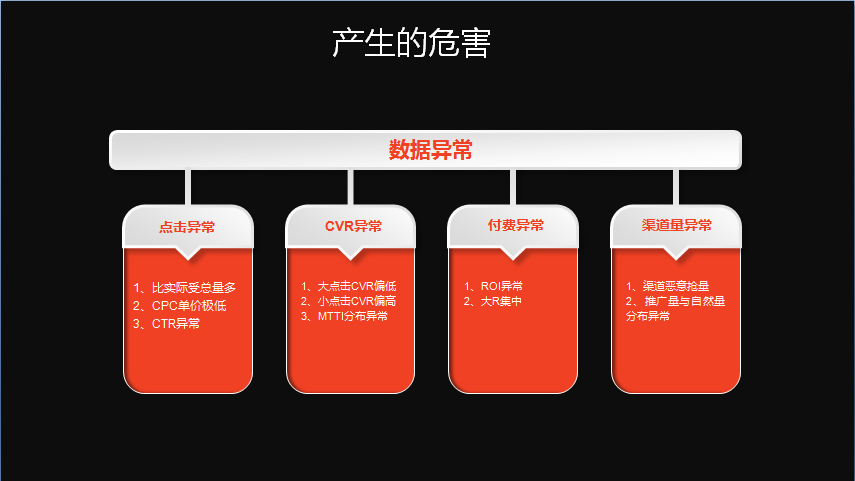
分包劫持是推广android同学比较关心的问题。通过点击与激活的归因模型能分析激活的渠道包和渠道点击的关联性,识别应用市场或作弊渠道的劫持情况。
比如用户A点击渠道包B的广告,这时会收集到用户A的设备ID,用户下载打开应用包时,会获取到用户的设备ID和渠道包ID,若发现用户下载的渠道包不是B,而是C,则可判断C劫持了B的用户。
僵尸用户是展示在首次打开APP后再无任何后续行为的用户占比,观察周期有可以根据自己情况设置,当然随着时间的推移,僵尸用户的属性就会更加确定。
比如说,一个激活用户,他在首次打开后,之后的七天都没有任何的后续,就是她之后再也没有打开,或者说在没有去注册,没有注册,登录或者付费的这种这种事件,我们把它认定为一个僵尸用户。
人人都是产品经理(是以产品经理、运营为核心的学习、交流、分享平台,集媒体、培训、社群为一体,全方位服务产品人和运营人,成立9年举办在线+期,线+场,产品经理大会、运营大会20+场,覆盖北上广深杭成都等15个城市,在行业有较高的影响力和知名度。平台聚集了众多BAT美团京东滴滴360小米网易等知名互联网公司产品总监和运营总监,他们在这里与你一起成长。

