


运维与研发人员一多,登录服务器操作的情况越来越常见,为了安全,有必要对登录系统的每次操作都进行记录,以方便后期了解,掌握,审计。
保存文件,退出,输入source /etc/profile,让环境生效,或者退出终端,重新登录也可以。
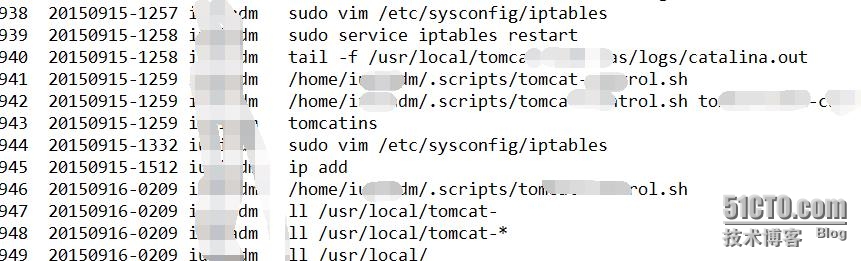
但这里有个问题,因为只是记录了时间与命令,没有记录登录的IP地址,后期的审计也不方便,为防止以上情况,可以在/etc/profile文件中,进行完善,把以下两条命令去掉,用新的内容进行填充。
解说:所有操作命令记录存放在/var/log/.hist/{用户}/目录下,即使是同一个终端几个不同的窗口,在该窗口退出或关闭时,该用户目录下会生产一个文件,多个窗口会生产多个文件,最后只要查看这些文件内容,就可以看出历史操作了。
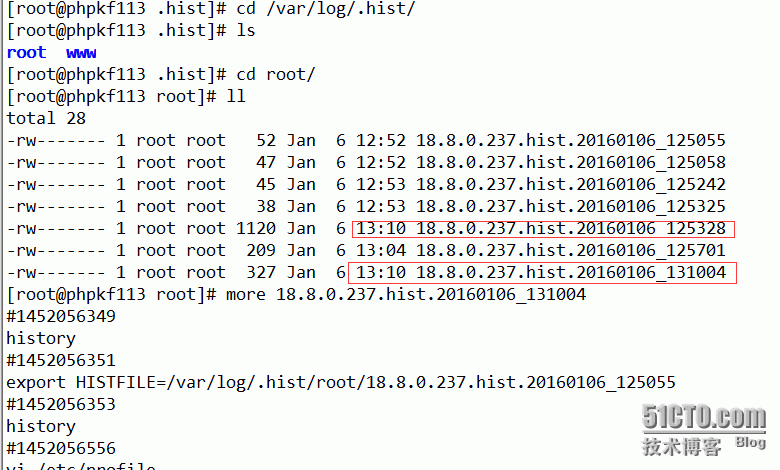
命令是记录了,但从安全角度讲,如果他清楚,所有操作均记录了的话,是可以进入日志记录目录,进行文件删除或文件修改的,于是需要将这些文件及时传到日志收集服务器中,最好是作一个后台实时监控进程,该目录下有文件变化的话,直接触发同步操作,把文件及时同步到日志收集服务器,网上也有人把所有记录实时通过日志进程syslog,把日志实时发至日志服务器中。

