【生意多】-免费发布分类信息
当前位置: 首页 » 新闻 » IT资讯 » 正文

GooglePlay商店被发现伪装称杀毒工具的窃密恶意软件已被下载数千次

放大字体  缩小字体 发布日期:2022-05-01 00:29:14    浏览次数:4
导读

  考虑到有那么多受恶意软件感染的程序溜进Play Store,人们开始觉得Google在警告人们侧载应用程序的危险时是在浪费口水。在发

  考虑到有那么多受恶意软件感染的程序溜进Play Store,人们开始觉得Google在警告人们侧载应用程序的危险时是在浪费口水。在发现一些伪装成杀毒应用的窃取登录凭证恶意软件后,它们中间的六个被发现并删除。
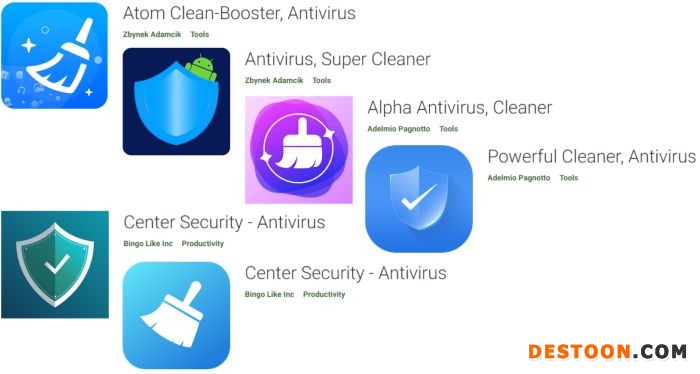
  Check Point安全研究人员说,Google从其商店中删除这六个应用程序之前,它们已经被下载超过15000次。讽刺的是,当用户以为他们在下载杀毒软件时,他们实际上是在安装Sharkbot Android资料窃取恶意软件。

  Sharkbot的工作方式是说服受害者在模仿输入表格的窗口中输入他们的凭证,通常是在它检测到银行应用程序被打开时。它还可以通过键盘记录、拦截短信和获得完全远程访问来窃取信息。

  一旦受害者输入了他们的用户名和密码,这些细节就会被发送到一个恶意的服务器,并被用来访问银行、社交媒体、电子邮件等账户。

  大多数受害者来自英国和意大利。有趣的是,该恶意软件使用地理围栏来专门识别和忽略中国、印度、罗马尼亚、俄罗斯、乌克兰或白俄罗斯的用户。

 
关键词: play商店下载
(文/小编)
打赏
免责声明
• 
本文为小编原创作品,作者: 小编。欢迎转载,转载请注明原文出处:https://www.31duo.com/news/show-3410619.html 。本文仅代表作者个人观点,本站未对其内容进行核实,请读者仅做参考,如若文中涉及有违公德、触犯法律的内容,一经发现,立即删除,作者需自行承担相应责任。涉及到版权或其他问题,请及时联系我们。
 

(c)2016-2019 31DUO.COM All Rights Reserved浙ICP备19001410号-4

浙ICP备19001410号-4