


这种文风,搭配字母、数字的组合,和平时朋友圈里的谣言一模一样,当时就随手关掉,继续刷微博,然后……发现……这并不是谣言!!!
所有中招的人电脑上都出现了同一个画面,要求被病毒感染者支付价值300美元的比特币(一种虚拟货币,可以购买现实或虚拟物品,也可以兑换成大多数国家的货币)来解锁资料,同时还有一个倒计时钟表,显示的截至日期是下周五。
因教育边界网络、主干交换路由交换设备多数允许135/137/139/445端口,非法分子入侵后,能够直接批量化利用。
政府、重点企业普遍建设有自己的内部专网,相较于运营商主动屏蔽受影响端口外,政府、企业内网的边界网络、主干网等普遍响应较慢,一旦发生攻击,反映时间较慢。
据英国媒体报道,5月12日英国国家医疗服务体系遭遇了大规模网络攻击,多家公立医院的电脑系统几乎同时瘫痪,电话线路也被切断,导致很多急诊病人被迫转移。
医院员工说,他们的电脑屏幕上弹出窗口。黑客们发送的消息说,医院的电脑已经被控制,必须缴纳赎金才能阻止所有的文件被删除。
5月12日20时左右,全球爆发大规模勒索软件感染事件,我国大量行业企业内网大规模感染,教育网受损严重,攻击造成了教学系统瘫痪,甚至包括校园一卡通系统。
据BBC报道,今天全球很多地方爆发一种软件勒索病毒,只有缴纳高额赎金(有的要比特币)才能解密资料和数据,英国多家医院中招,病人资料威胁外泄,同时俄罗斯,意大利,整个欧洲,包括中国很多高校……
经过安天CERT紧急分析,判定该勒索软件是一个名称为“wannacry”的新家族,目前无法解密该勒索软件加密的文件。该勒索软件迅速感染全球大量主机的原因是利用了基于445端口传播扩散的SMB漏洞MS17-101,微软在今年3月份发布了该漏洞的补丁。2017年4月14日黑客组织Shadow Brokers(影子经纪人)公布的Equation Group(方程式组织)使用的“网络军火”中包含了该漏洞的利用程序,而该勒索软件的攻击者或攻击组织在借鉴了该“网络军火”后进行了这次全球性的大规模攻击事件。
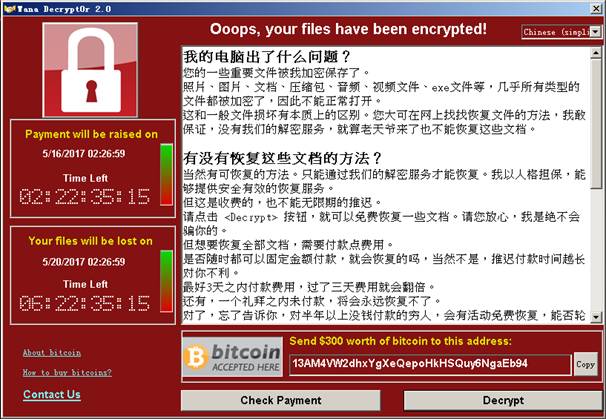
加密系统中的照片、图片、文档、压缩包、音频、视频、可执行程序等几乎所有类型的文件,被加密的文件后缀名被统一修改为“.WNCRY”。
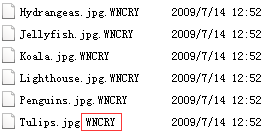
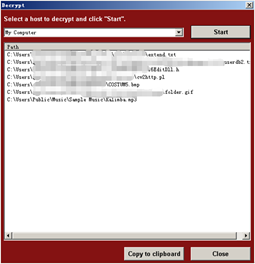
攻击者极其嚣张,号称“除攻击者外,就算老天爷来了也不能恢复这些文档” (该勒索软件提供免费解密数个加密文件以证明攻击者可以解密加密文件,“点击 Decrypt 按钮,就可以免费恢复一些文档。”该勒索软件作者在界面中发布的声明表示,“3天内付款正常,三天后翻倍,一周后不提供恢复”)。现实情况非常悲观,勒索软件的加密强度大,没有密钥的情况下,暴力破解需要极高的运算量,基本不可能成功解密。
该勒索软件会将自身复制到每个文件夹下,并重命名为“@WanaDecryptor@.exe”。同时衍生大量语言配置等文件:
即日起,微·新广汉【夜读·雒城】栏目正式与市图书馆合作。通过线上荐书,引导大众形成良好的读书习惯,希望在全市掀起新一轮读书热潮,建设美好书香广汉,助力“四美广汉”建设。凡在【夜读·雒城】栏目留言的广粉,我们将为支持率最高的两名送上价值100元的购书卡。

